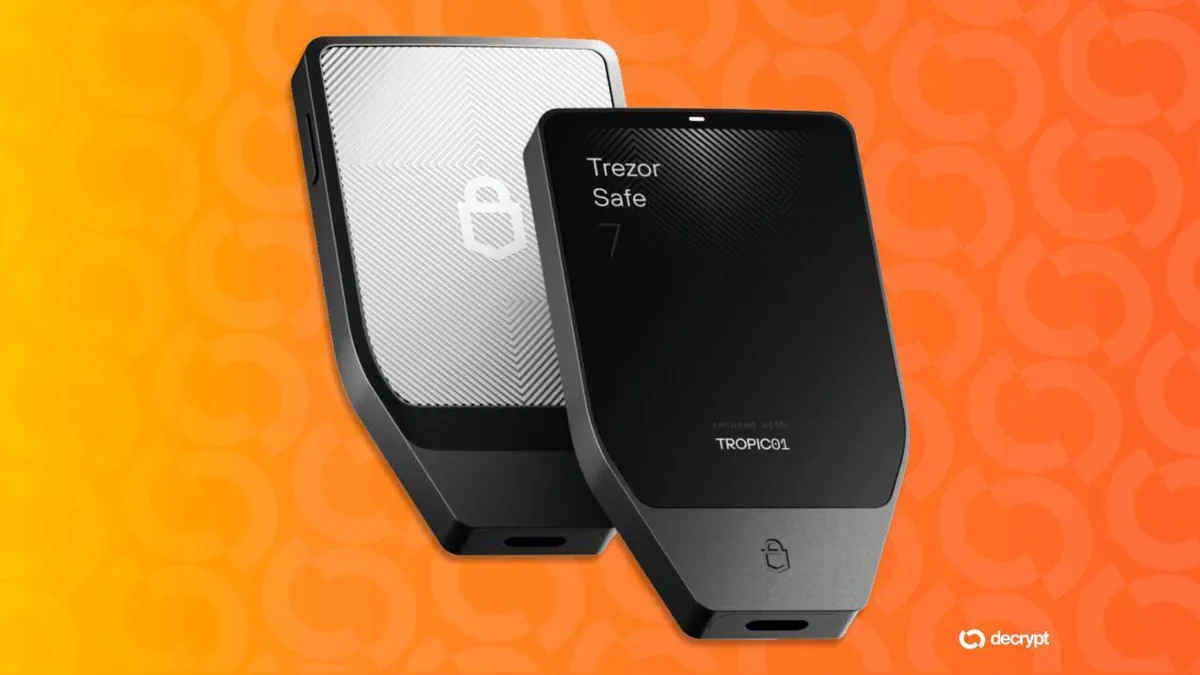
Производитель аппаратных кошельков Trezor предупредил о взломе почтового провайдера, используемого для рассылки сообщений пользователям. Злоумышленники воспользовались доступом к почтовому сервису, чтобы разослать фишинговые письма с ложным предупреждением о критической уязвимости в микроконтроллерах STM32, применяемых в устройствах Trezor.
Фальшивое сообщение утверждало, что неисправность затрагивает четверть всех кошельков и снижает случайность восстановления фраз, что может привести к потере средств. В этом была задействована психология страха на фоне недавно открытых уязвимостей в Coldcard, вызвавших крупные потери среди пользователей.
Trezor оперативно сообщил об инциденте и подчеркнул, что настоящих предупредительных писем о подобной проблеме не было. Компания уже закрыла домен, с которого отправляли фишинговые сообщения, и ведет расследование по факту компрометации доступа.
Руководитель Casa и исследователи безопасности также отметили, что атака, скорее всего, связана с взломом маркетингового почтового провайдера и затрагивает не только Trezor, но и других производителей – например, BitBox. Пользователям советуют тщательно проверять письма и не переходить по подозрительным ссылкам, даже если они приходят с официальных адресов.
Стоит напомнить, что в августе Trezor уже попадал в ситуацию с утечкой данных клиентов и предупреждал о рисках фишинга на фоне проблем с безопасностью аппаратных кошельков, что делает подобные инциденты особенно опасными для сообщества.